04.04 · Project
금융보안아카데미 2025
사이버 위협 대응·분석 과정 (3기) · 금융보안원
금융권 위협 분석·대응 절차를 학습하고 DFIR 중심 CTF를 수행했습니다.
- 금융권 사이버 위협 대응 절차와 보고 체계를 배웠습니다.
- DFIR 중심 CTF 문제를 풀고 풀이를 발표자료와 보고서로 정리했습니다.
대표 문제 풀이 — 화이트햇 콘테스트 2025 예선
국방부 주최 화이트햇 콘테스트 예선(2025.10.18, 팀 대학생부 4위·본선 진출)에서 포렌식 파트를 담당했습니다. 아래는 직접 푼 두 문제입니다.
- Leakage Investigation · 유출 경로 추적 — 단일 pcap 을 zeek 으로 먼저 훑어
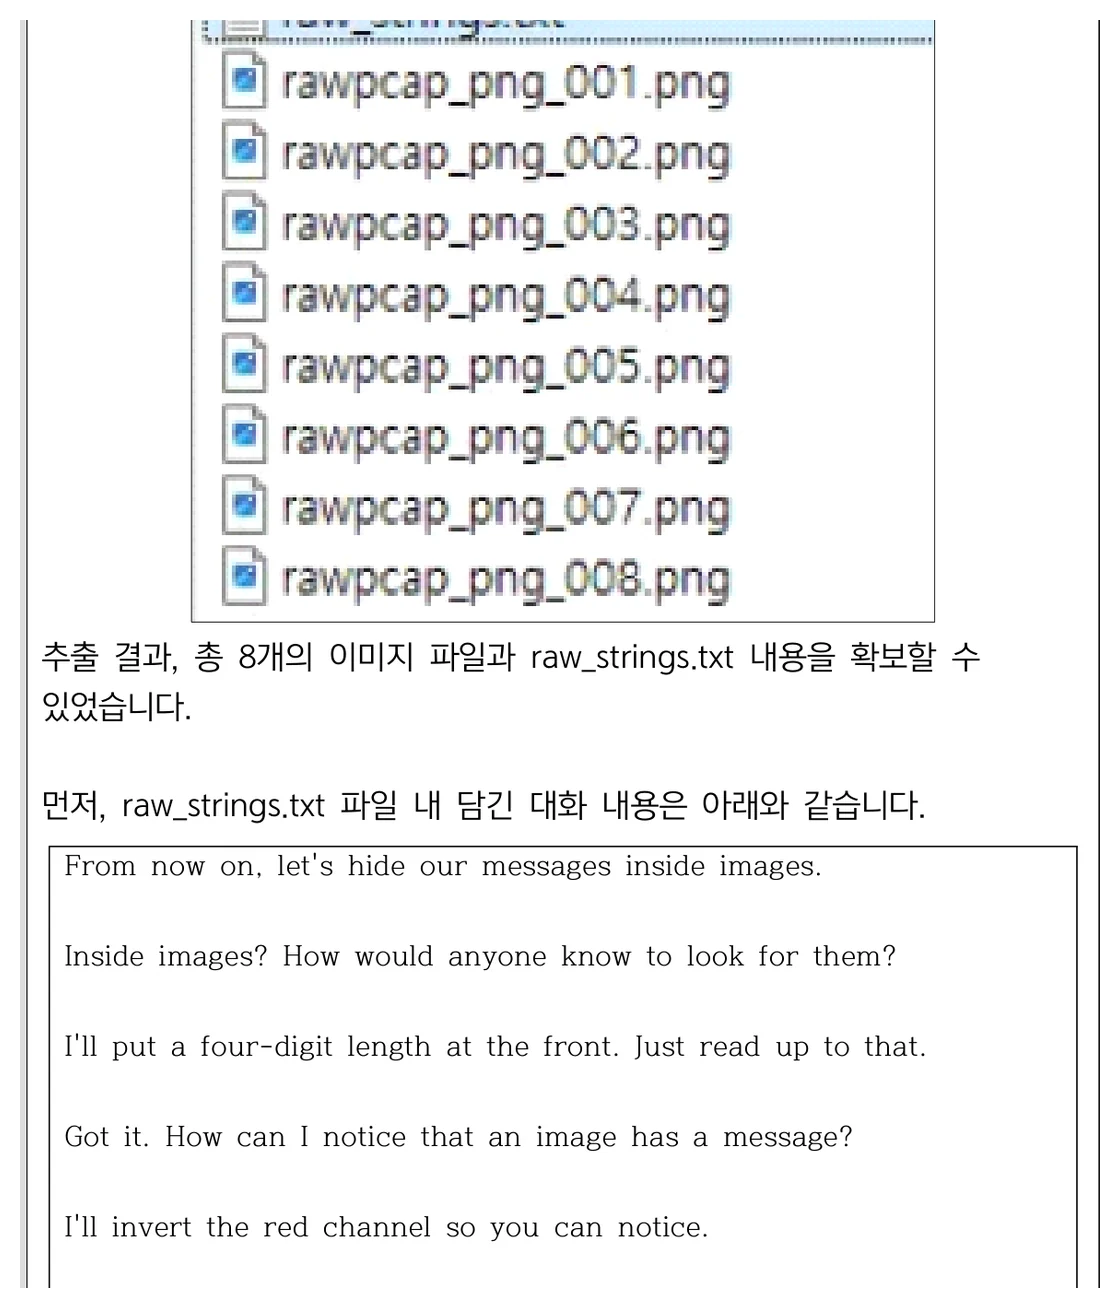
weird.log의bad_HTTP_request와 문서용 예약 대역(198.51.100.0/24) 통신을 단서로 의심 IP 를 좁혔습니다. Wireshark 로 해당 IP 를 필터링해 "이미지로 메시지를 보내겠다"는 대화와 PNG 8장을 추출했고 대화에 적힌 규칙(red 채널 반전 · 앞 4자리에 길이 기록)대로 디코딩해 제품명과 날짜를 복원했습니다. 예약 대역 주소는 조사 단서였고 유출로 판단한 근거는 대화와 복원 결과입니다.
- 시나리오 1-3 · 백도어 모듈 경로 특정 — 앞선 시나리오에서 확인된 PyYAML 역직렬화 취약점(CVE-2020-14343)으로 침투가 이뤄졌다는 전제 위에서, 리눅스 디스크 이미지의
log/nginx/access.log를 먼저 봤습니다. 다른 요청과 출발지 IP 가 다르고curl로 접근한GET /bd한 건을 단서로 nginx 쪽을 살폈습니다./usr/lib/nginx/modules/에서 기본 빌드에 없는ngx_http_secure_headers_module.so를 찾아strings등으로 내부 문자열을 확인한 뒤 경로를 제출했고 정답으로 인정됐습니다. 실행 동작까지 분석하지는 않았습니다.
CTF 활동 실적
과정 중 팀 금붕어하겐다즈도둑(Goldfish Häagen-Dazs Thieves)으로 참가한 대회입니다. 국제 CTF 3건과 국내 대회 4건이며 국내 두 대회는 본선에 올랐습니다.
- Kaspersky CTF 2025Asia·Oceania 716팀 중 15위 · 한국 2위
- DefCamp CTF 2025701팀 중 62위
- FIESTA 2025 대학부122팀 중 7위 · 특별상(에너자이저상)
- 제1회 영남권 사이버 공격 방어 대회 예선대학생부 3위 · 본선 진출
- 유플러스 시큐리티 해커톤 예선103팀 중 19위
- 화이트햇 콘테스트 2025 예선대학생부 4위 · 본선 진출
- LINE CTF 2025162팀 중 31위
- 제1회 영남권 사이버 공격 방어 대회 결선우수상 (한국주택금융공사 사장)
금융보안아카데미 2025 최우수상 (금융보안원장) · 2025.11.07